Ihre Vorteile im Überblick
Mit einer Registrierung bei myWIFI können Sie Ihre Kontaktdaten und Ihr Profil ändern und jederzeit einen Überblick über Ihre WIFI-Kurse und Prüfungsergebnisse abrufen.
Der neue Cyber Resilience Act (Verordnung (EU) 2024/2847) ist eines der zentralen EU-Gesetze im Bereich Cybersicherheit und betrifft künftig alle Produkte mit digitalen Elementen - also Software, Hardware, IoT-Geräte und eingebettete Systeme. Ab 2027 dürfen solche Produkte nur noch mit einer CE-Kennzeichnung nach CRA im EU-Binnenmarkt in Verkehr gebracht werden.
Inhalte werden geladen...
Neue Termine sind in Planung
Derzeit ist kein Kurs verfügbar. Wir informieren Sie gerne, sobald der nächste Kurstermin fixiert ist. Klicken Sie auf die nachfolgende Schaltfläche, um die Erinnerungsfunktion zu aktivieren.
Möglicherweise können wir Ihnen auch eine Alternative zu diesem Kurs anbieten – rufen Sie uns einfach unter +43 316 602 1234 an. Wir beraten Sie gerne!
Erinnerung wurde aktiviert!
Sie werden benachrichtigt, sobald wieder buchbare Termine zur Verfügung stehen!
sowie als Produktverantwortliche:r aller Branchen, die Produkte mit digitalen Elementen entwickeln, vertreiben oder aus Drittstatten (China, USA) importieren
Lehrbeauftragter
Mag. Michael Jesse, LL.M., CEMS MIM ist Absolvent des LL.M.-Studiums in Tech Law & Digital Business, Unternehmensberater und Gründer mit Schwerpunkt auf europäischem Technologie- und Digitalrecht. Nach über 15 Jahren Beratungserfahrung und Stationen in internationalen Unternehmen unterstützt er heute Unternehmen dabei, komplexe EU-Regulierungen wie den Cyber Resilience Act (CRA), MiCAR oder NIS 2 strategisch und praxisnah umzusetzen.
Hinweis: Sie werden zur Anmeldung direkt auf die zentrale WKO-Anmeldeseite umgeleitet und gelangen nach erfolgreicher Anmeldung automatisch wieder auf unsere Seite zurück.
Danke für Ihre Anmeldung
Ihre Buchung ist bei uns erfolgreich eingegangen und Sie erhalten in Kürze eine Buchungsbestätigung per E-Mail.
Hinweis
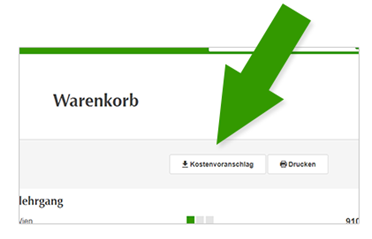
Ab sofort können Sie Kostenvoranschläge direkt in Ihrem Warenkorb erstellen
Fügen Sie einfach verschiedene Kurse zu Ihrem Warenkorb hinzu und erstellen Sie danach Ihren gewünschten Kostenvoranschlag."
Weiterbildungs(teil)zeit
Erinnerung aktivieren
Bitte klicken Sie auf die nachfolgende Schaltfläche um sich mit Ihrem WKO Login anzumelden.
Hinweis: Sie werden zur Anmeldung direkt auf die zentrale WKO-Anmeldeseite umgeleitet und gelangen nach erfolgreicher Anmeldung automatisch wieder auf unsere Seite zurück.



 Kursnummer: 7300016